

Antes de empezar: confirma que el acceso a la API está activo
La API pública está incluida en el plan Pro actual. Si tienes un plan Pro legacy (una suscripción Pro anterior), el acceso a la API no está incluido de forma predeterminada; deberás actualizar al plan Pro actual o agregar el complemento de $25/mes de la API pública.Claves de API
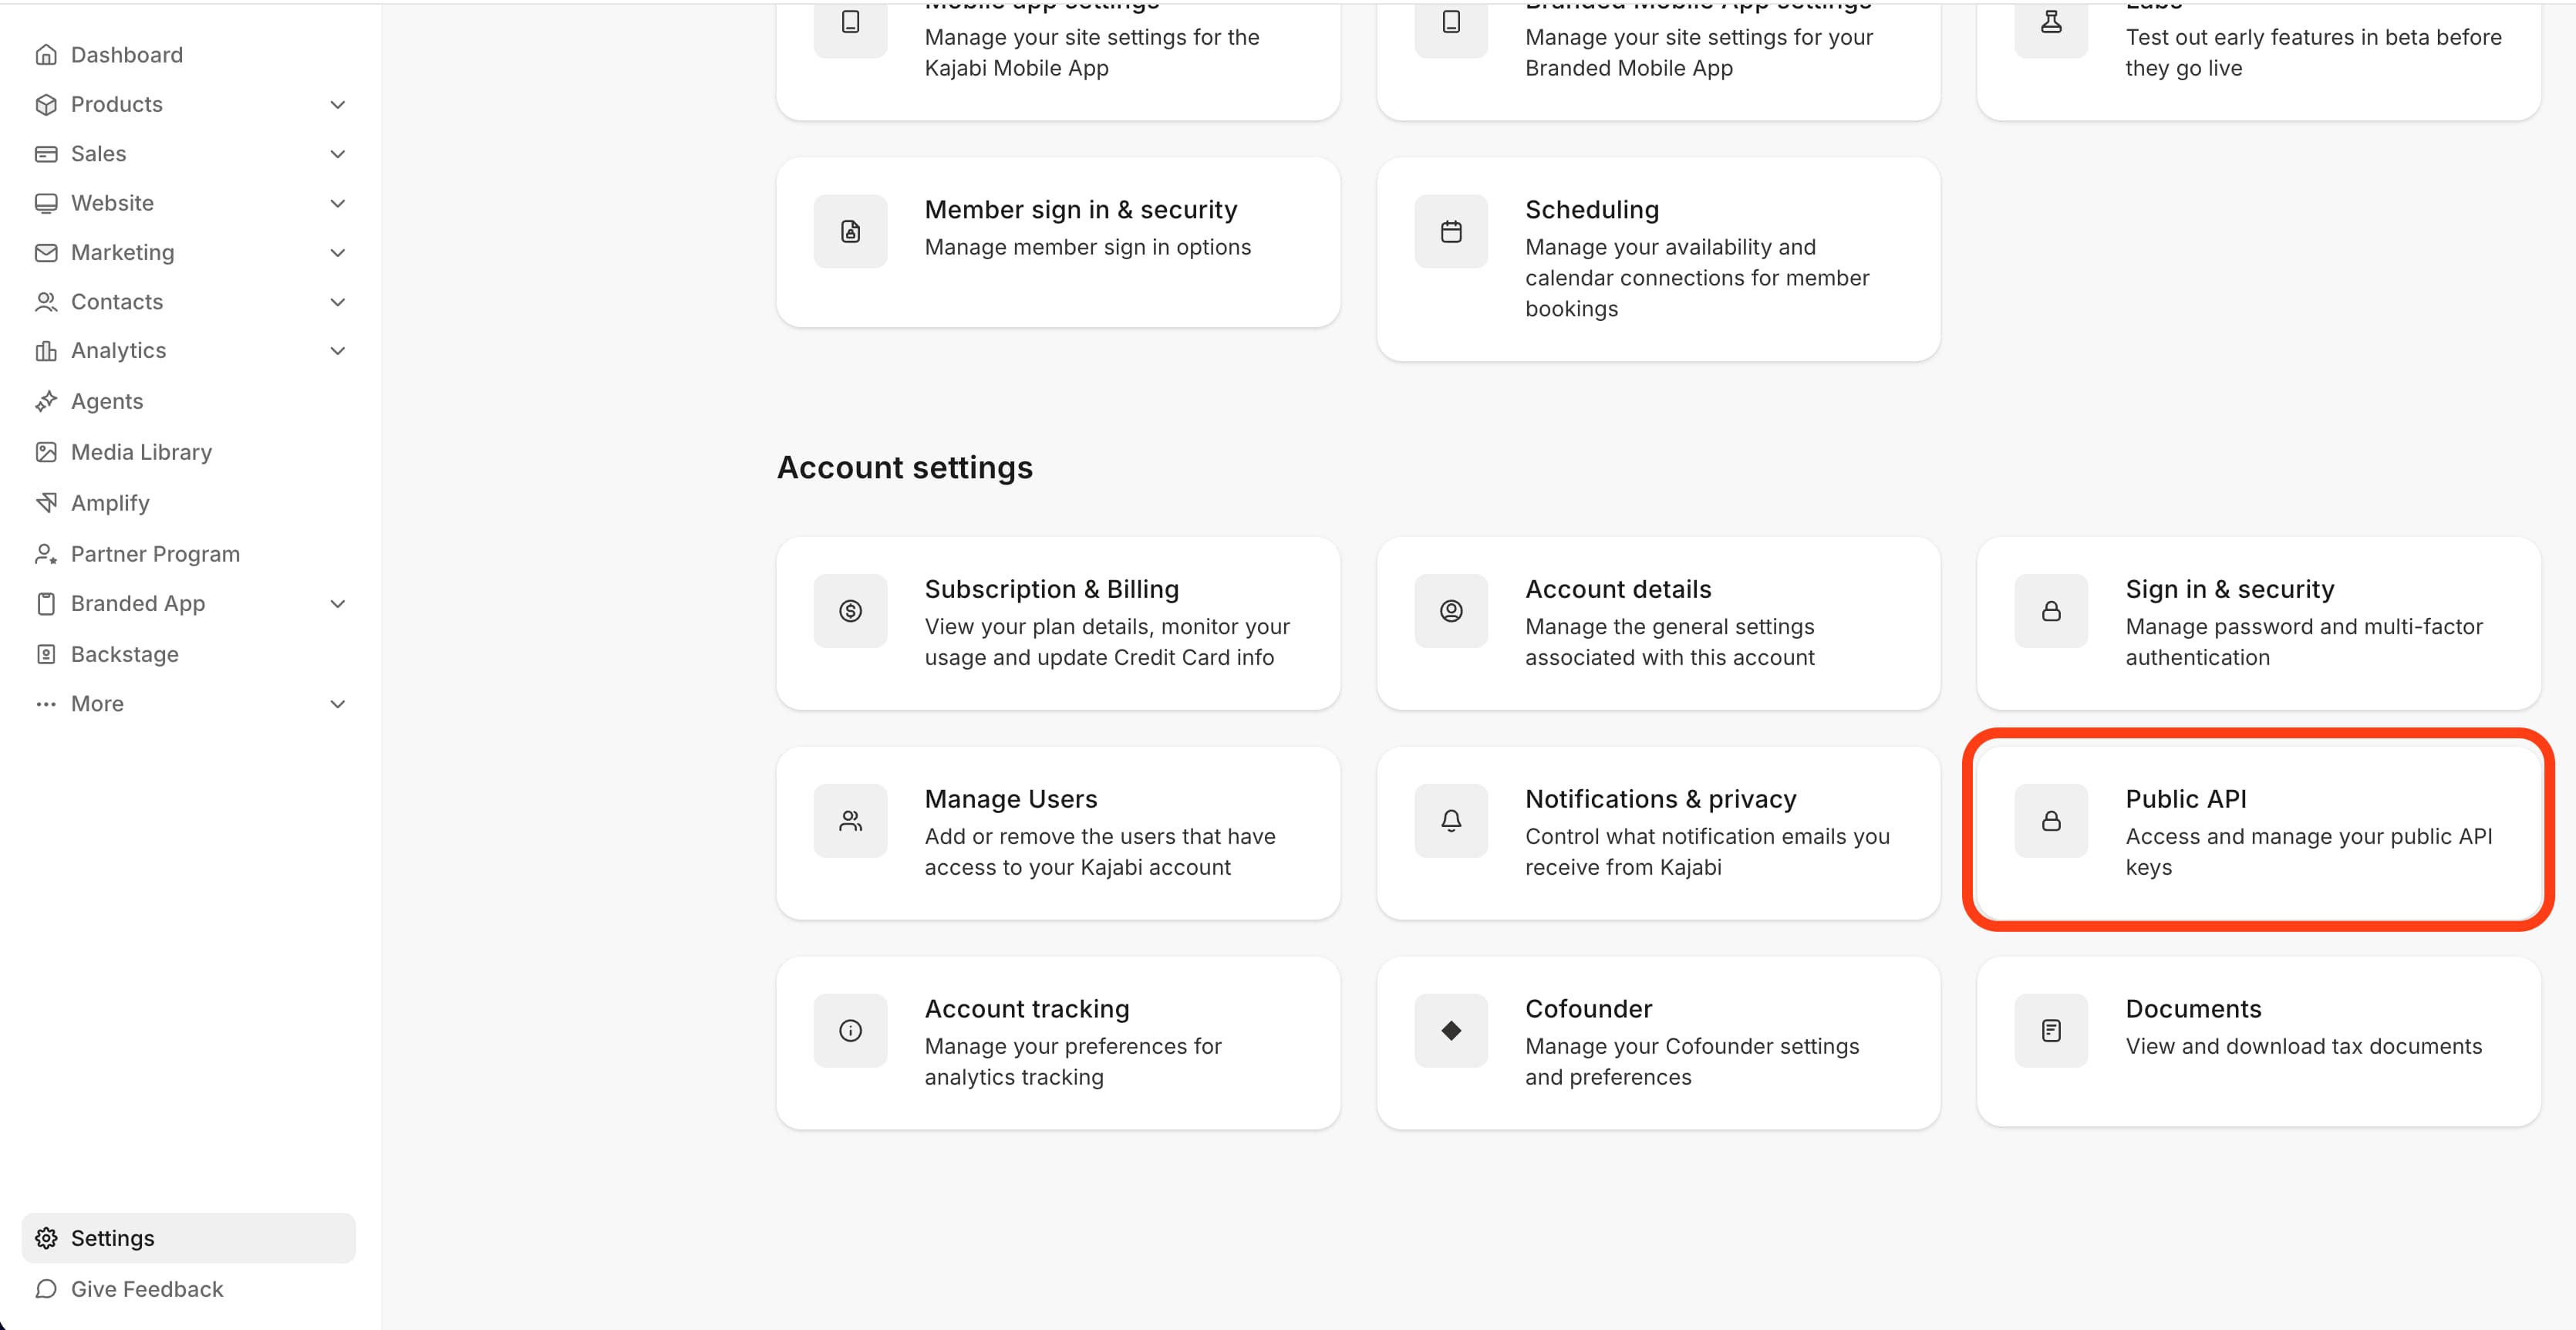
Para crear una clave de API:- Desde el Kajabi Dashboard, ve a Settings > Public API (dentro de Account Settings)
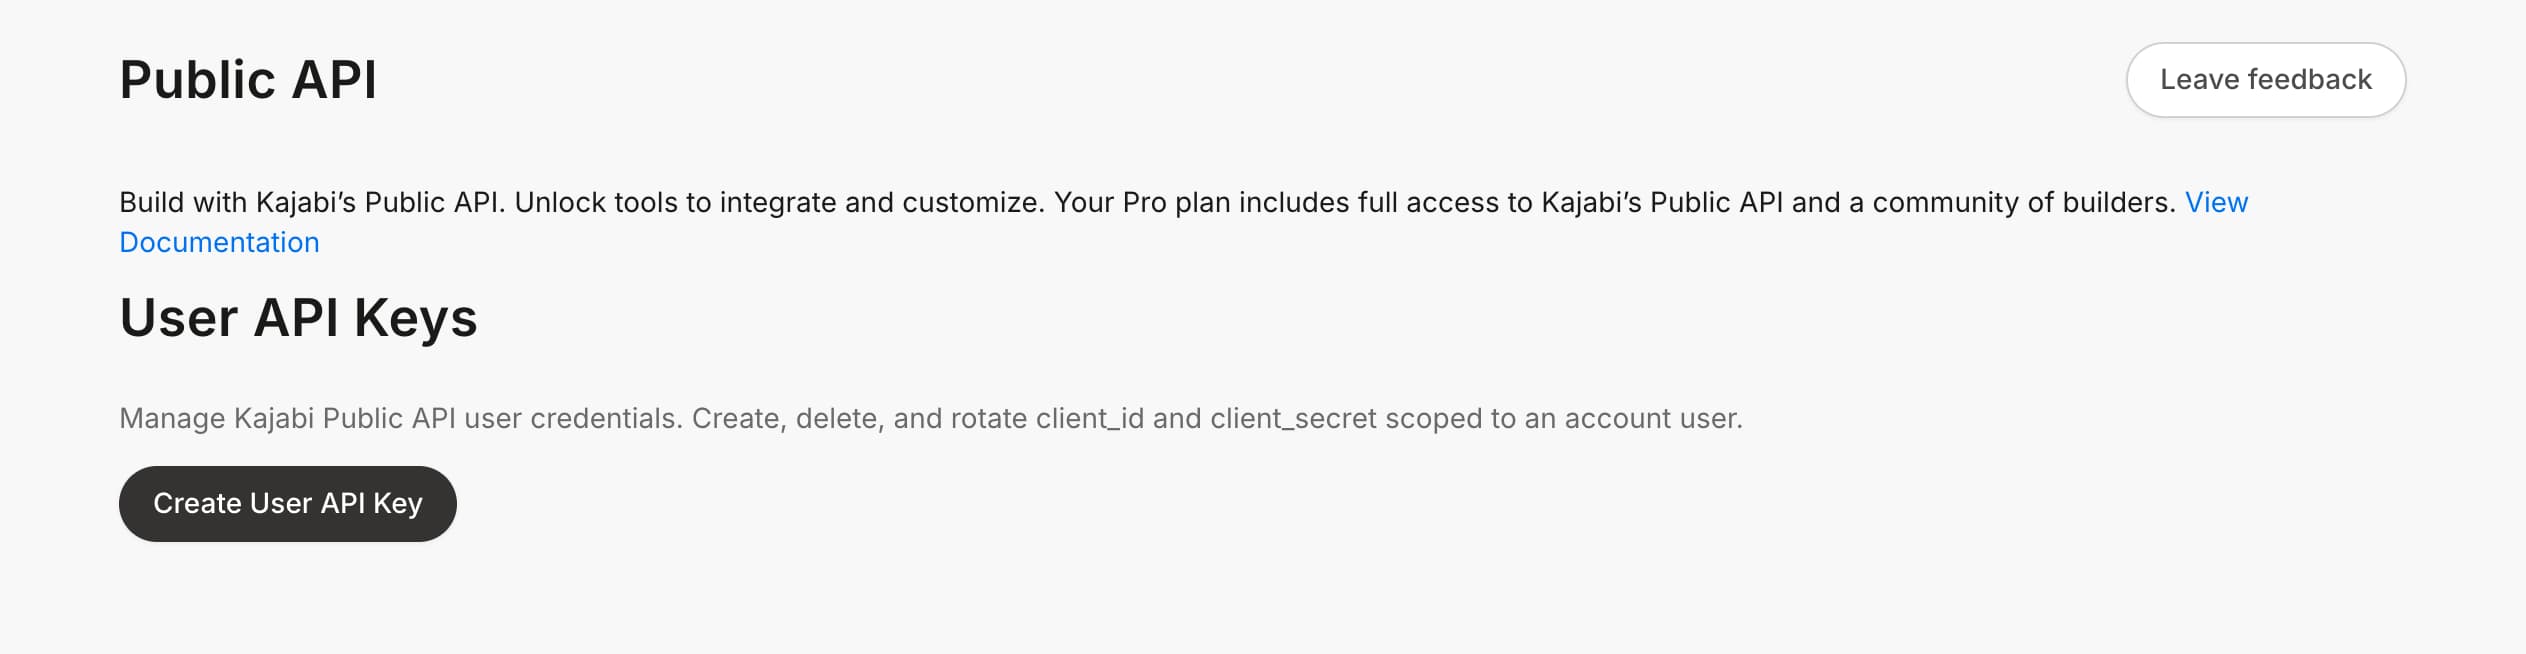
- Haz clic en Create User API Key.
- Escribe un name para tu clave.
- Selecciona el usuario de la cuenta y los permisos.
- Haz clic en Create.

Nota: Por seguridad, puedes “Delete” o “Rotate” las credenciales de API en cualquier momento. Esto invalidará cualquier token de acceso otorgado con esas credenciales.
Uso de Zapier o una integración de terceros
Las credenciales creadas aquí (OAuth client ID y client secret) son para la API pública de Kajabi y no son lo mismo que el API Key y el API Secret que se usan para Zapier y otras integraciones nativas. Si estás conectando Kajabi con Zapier, consulta Localiza tu API key y API secret de Kajabi en su lugar.Límites y disponibilidad de la API
- Límites de solicitudes: la API pública de Kajabi aplica límites de solicitudes para proteger la estabilidad de la plataforma. Para conocer los valores actuales, consulta la documentación de la API o contacta a soporte de Kajabi.
- Disponibilidad de datos: no todos los datos visibles en tu Kajabi dashboard están disponibles a través de la API pública. Si un campo o métrica específico que necesitas no aparece en la referencia de la API, actualmente no está expuesto a través de la API; envía una solicitud de función a través del feedback portal.
- Lista blanca de IP: Kajabi actualmente no publica una lista blanca de IP para el acceso a la API. Si tu entorno requiere esto, contacta a soporte para obtener la guía actual.
Webhooks o API pública: ¿cuál necesitas?
Aprende a usar Webhooks con Kajabi
Solución de errores de autenticación
Si recibes un error 401 Unauthorized o 403 Forbidden después de generar un token:- Revisa los permisos de la clave: al crear tu API key, debes seleccionar explícitamente los alcances de permisos que tu integración necesita. Un token generado a partir de una clave con alcances insuficientes será rechazado en endpoints protegidos, incluso si el token en sí es válido. Elimina y vuelve a crear la clave con los permisos correctos.
- Confirma que el acceso está activo: si el acceso a la API se habilitó recientemente en tu cuenta, espera hasta 10 minutos para que el cambio se propague antes de hacer pruebas.
- Revisa los encabezados de tu solicitud: asegúrate de enviar el token como un Bearer token en el encabezado Authorization, no como un parámetro de consulta.